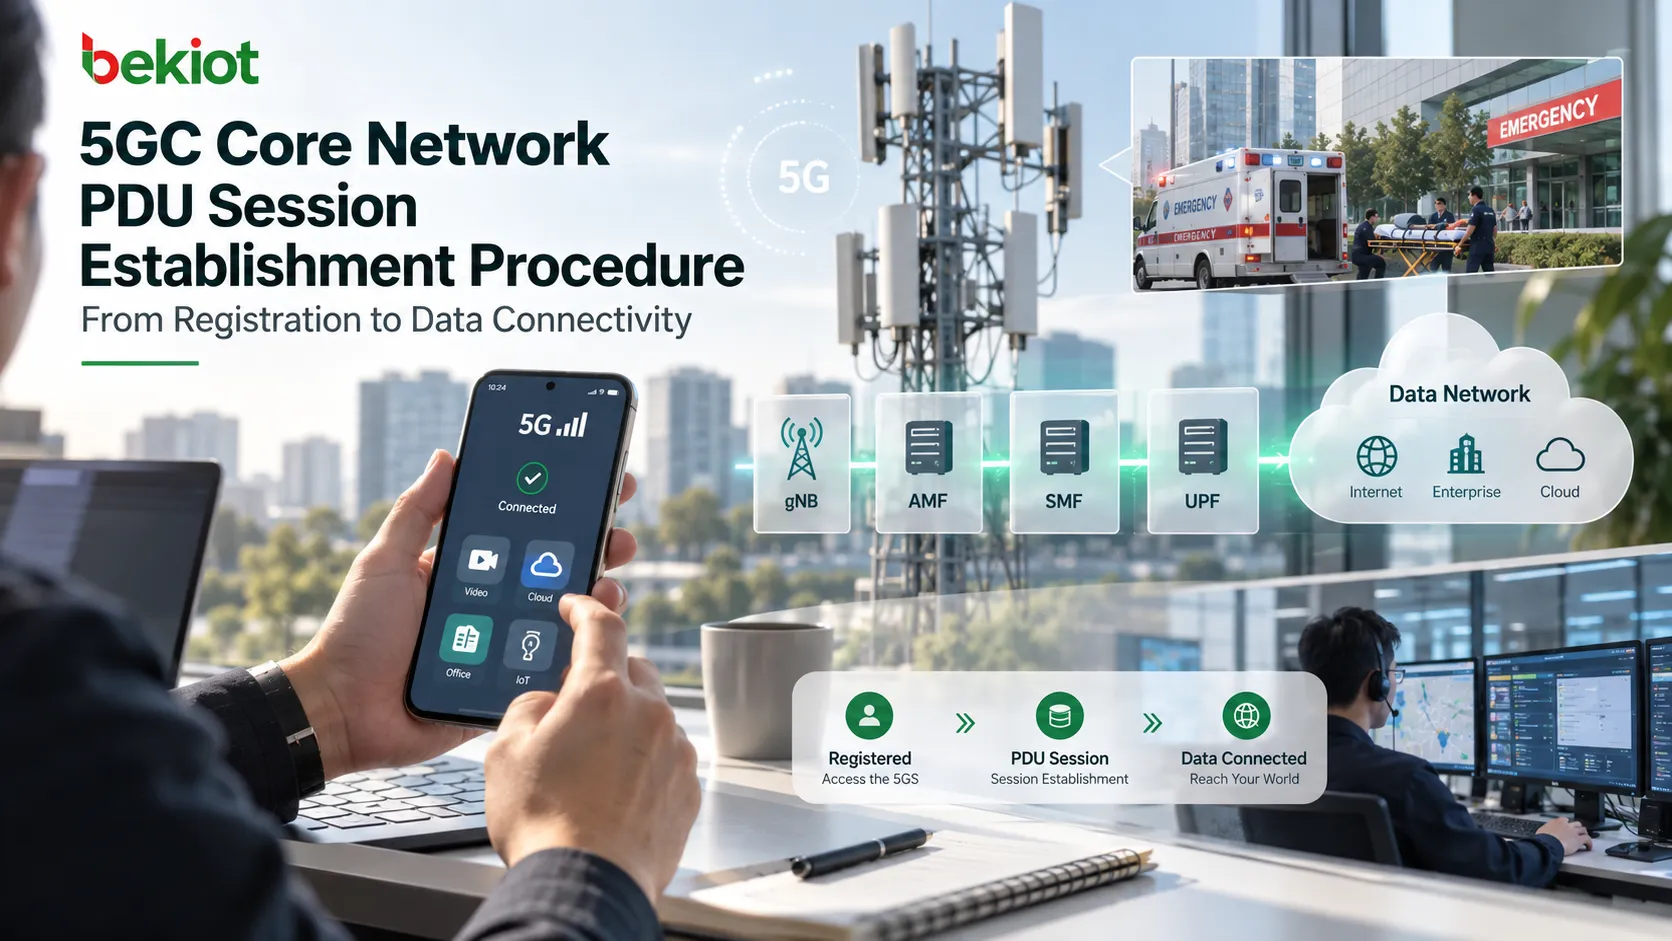
UE가 5G 등록을 완료해도 애플리케이션이 인터넷에 접속하지 못할 수 있습니다. 등록은 액세스 및 이동성 컨텍스트를 설정하고, PDU 세션 설정은 UE와 데이터 네트워크를 연결하는 세션을 만듭니다. 5G 아이콘이나 Registration Accept만으로는 세션 설정이나 정상적인 패킷 전달을 입증할 수 없습니다.
이 글은 비로밍 또는 로컬 브레이크아웃 절차를 기준으로, 3GPP 액세스에서 UE가 요청하는 새 세션을 설명합니다. 홈 라우팅 로밍, 긴급 세션, 액세스 전환 및 제어 평면 CIoT 최적화에는 추가되거나 다른 분기가 있습니다. 아래의 일반적인 N3 사용자 평면 순서가 모든 구축 환경에 공통으로 적용되는 것은 아닙니다.
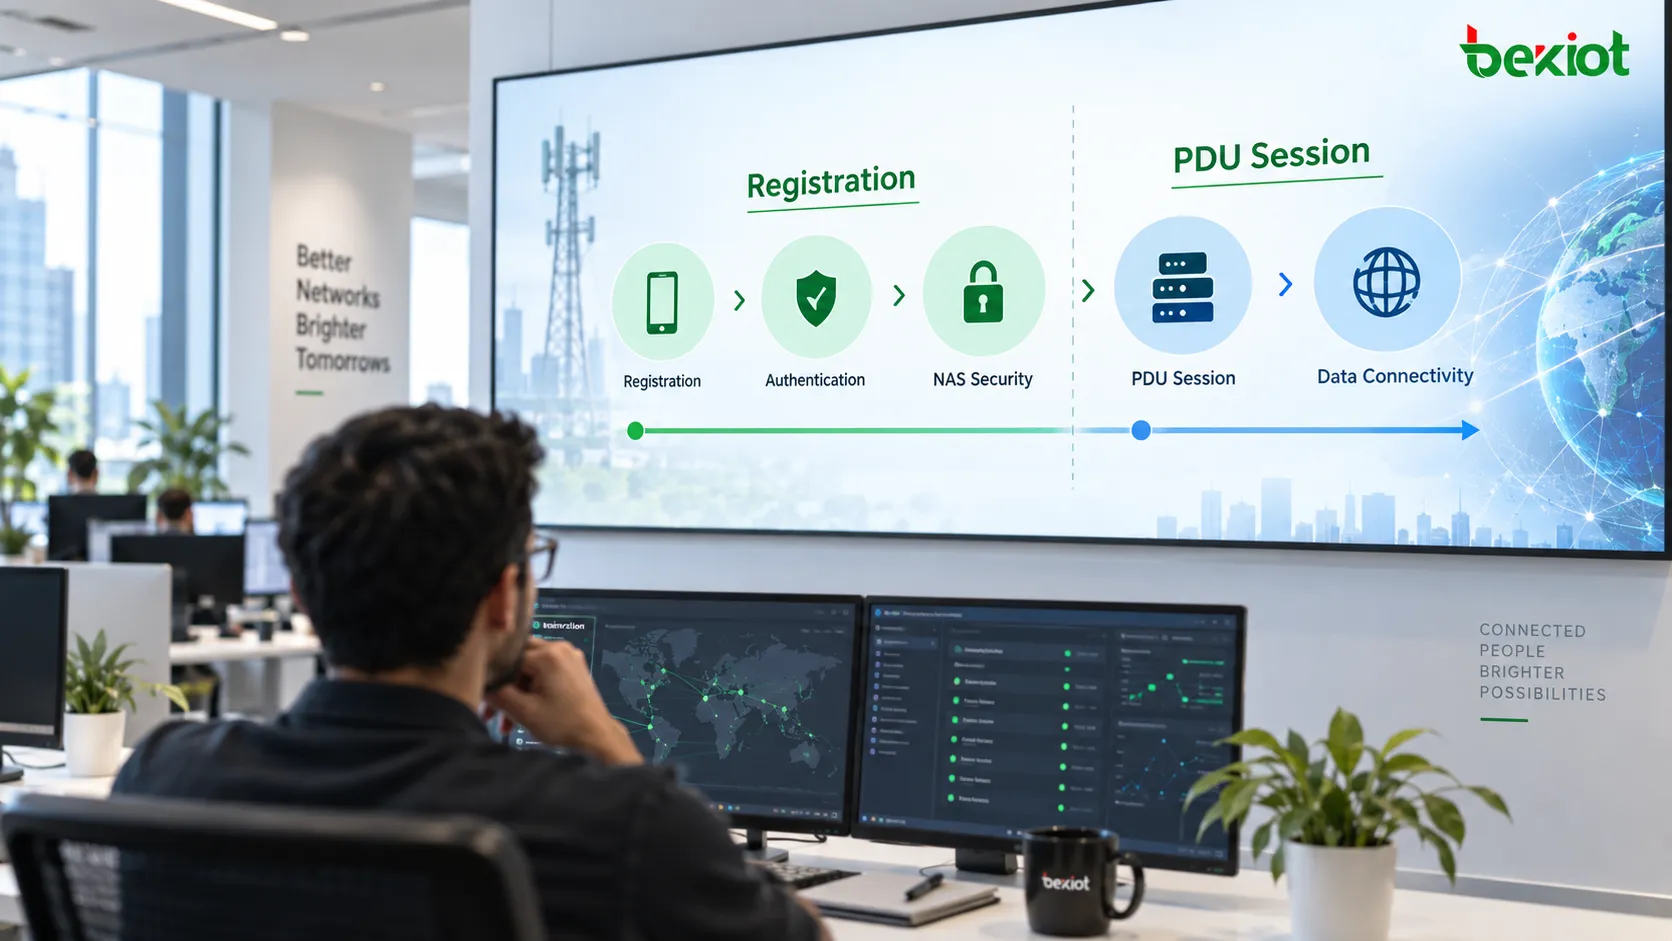
등록과 PDU 세션의 역할은 다릅니다
AMF는 식별 정보 처리, 인증, NAS 보안 및 등록 관리 컨텍스트를 조정합니다. PDU 세션은 데이터 서비스에 필요한 DNN, S-NSSAI, 담당 SMF, 사용자 평면 앵커 및 승인된 세션 매개변수를 추가합니다. 인터넷, IMS 및 기업망 연결에는 서로 다른 세션을 사용할 수 있습니다.
EPC 용어에서 PDN 연결은 EPS 베어러를 포함합니다. 5GS에서 이에 대응하는 이해 모델은 QoS 흐름을 포함하는 PDU 세션이며, 기본 QoS 규칙이 LTE 기본 EPS 베어러를 만드는 것은 아닙니다. 등록된 UE는 PDU 세션이 없을 수도 있고 서비스별로 여러 세션을 가질 수도 있습니다. 세션 설정은 등록 직후 또는 나중에 연결이 필요할 때 이루어질 수 있습니다.
IP 유형 PDU 세션에서는 주소 할당 또는 구성이 연결 설정의 일부입니다. Ethernet 및 Unstructured PDU 세션 유형도 있으므로 IP 주소가 모든 세션의 공통 결과는 아닙니다. 이 글의 IP 주소 예시는 IP 세션에 적용됩니다.
NAS 전송과 내부 세션 요청을 구분해 읽습니다
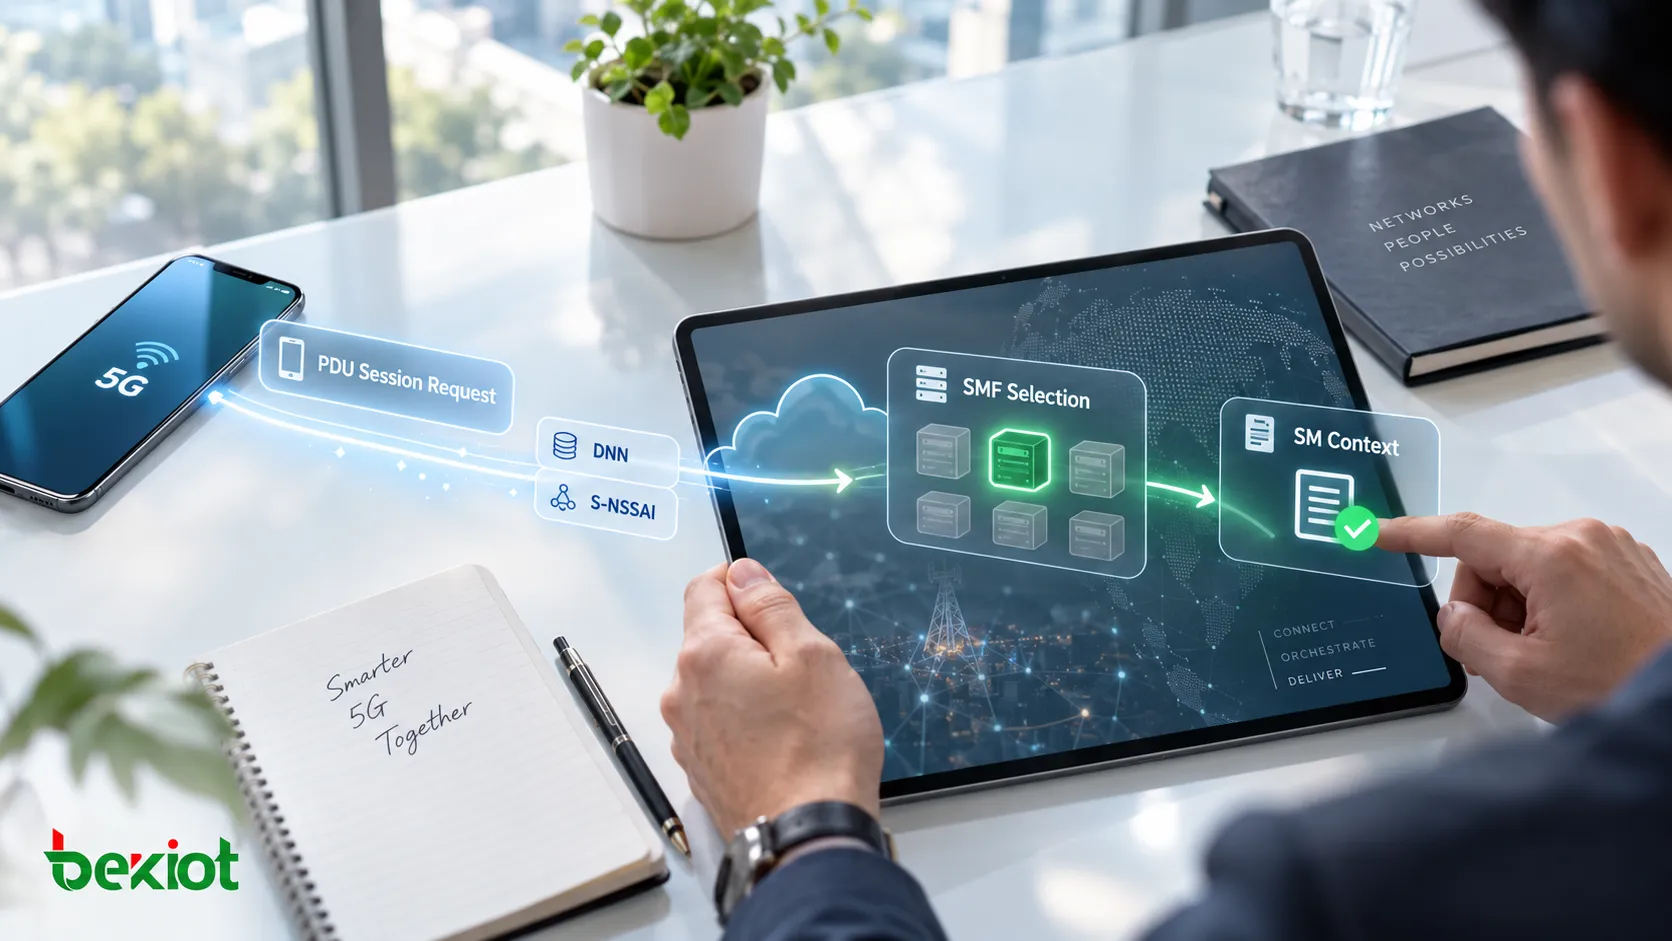
UE는 PDU Session Establishment Request를 N1 SM 컨테이너에 넣어 UL NAS TRANSPORT로 전송합니다. AMF 라우팅에 사용하는 DNN, S-NSSAI, Request Type 및 PDU Session ID는 내부 5GSM 메시지와 구분해야 합니다. 내부 요청은 세션을 식별하고 PDU Session Type 및 SSC Mode와 같은 매개변수를 요청하며, 이를 감싸는 전송 메시지가 라우팅 컨텍스트를 제공합니다.
PDU Session ID는 한 UE의 여러 세션을 구분합니다. SUPI는 가입자를 식별하며 개별 세션을 식별하지 않습니다.
DNN은 대상 데이터 네트워크를 식별하며 SMF 선택, UPF 선택 및 정책 결정에 관여합니다.
S-NSSAI는 네트워크 슬라이스를 식별합니다. 요청한 조합은 허용된 슬라이스, 가입 정보 및 네트워크 기능과 호환되어야 합니다.
Request Type은 초기 요청과 기존 세션 또는 긴급 서비스 관련 사례를 구분합니다. 메시지 이름만 보고 새 세션이라고 판단하지 마십시오.
요청한 매개변수는 승인 판단의 입력값이며 보장된 결과가 아닙니다. 실제로 선택된 DNN과 S-NSSAI를 확인하고, 허용된 PDU 세션 유형과 SSC 모드가 의도한 서비스에 맞는지 확인합니다.
AMF가 SMF를 선택하고 SM 컨텍스트를 만듭니다
gNB는 TAI 및 NR-CGI와 같은 액세스·위치 정보와 함께 NGAP를 통해 NAS 시그널링을 AMF에 전달합니다. 세션 정책이나 UPF 전달 규칙을 선택하지 않으며, 이후 필요한 무선 자원을 제어합니다.
AMF는 DNN과 S-NSSAI를 지원할 수 있는 SMF를 선택합니다. NRF 검색은 슬라이스, DNN 및 서비스 제공 네트워크 정보를 사용하여 Nsmf_PDUSession 서비스 후보를 반환할 수 있습니다. 선택은 구축 정책에도 좌우됩니다. 캐시된 검색 결과, 로컬 구성 또는 SCP 라우팅에 따라 추적에 나타나는 검색 교환이 달라질 수 있습니다.
AMF는 Nsmf_PDUSession_CreateSMContext를 호출하여 가입자 및 세션 식별자, 선택된 라우팅 정보와 N1 SM 컨테이너를 전달합니다. SMF가 세션 제어를 담당하고, AMF는 액세스 및 이동성 관리와 N1/N2 정보 전송을 계속합니다.
가입 정보와 정책이 세션 범위를 정합니다
SMF는 필요할 때 UDM에서 관련 세션 관리 가입 데이터를 얻고 변경 알림을 구독할 수 있습니다. DNN 및 S-NSSAI에 연결된 데이터는 PDU Session Type, SSC Mode, Session-AMBR 및 기본 QoS를 제한할 수 있습니다. 예를 들어 IPv4 요청도 승인된 호환 세션 유형이 필요합니다.
SMF는 해당 단계에서 가입자와 세션에 대한 담당 관계를 UDM에 등록합니다. 데이터 조회, 구독 및 등록은 별개 작업이며 순서와 재사용은 절차와 기존 컨텍스트에 따라 달라집니다. 모든 요청마다 반드시 반복하는 하나의 트랜잭션으로 취급해서는 안 됩니다.
동적 SM 정책 제어를 사용하는 경우 SMF는 PCF를 선택하고 SM 정책 연결을 설정합니다. 가입자 식별 정보, DNN, S-NSSAI, 위치 및 가입 QoS가 승인 정책 판단에 활용될 수 있습니다. 해당되는 경우 외부 데이터 네트워크 인증 또는 인가도 조건부 확인 사항입니다.
SMF는 사용자 평면 처리를 구성하기 전에 UE 요청, 가입 제한 및 적용 정책을 조율합니다. PCF 참여와 개별 규칙은 서비스와 구축 환경에 따라 달라지므로 선택적 교환이 없다는 사실만으로 장애가 입증되지는 않습니다.
N4는 세션 요구 사항을 UPF 규칙으로 변환합니다
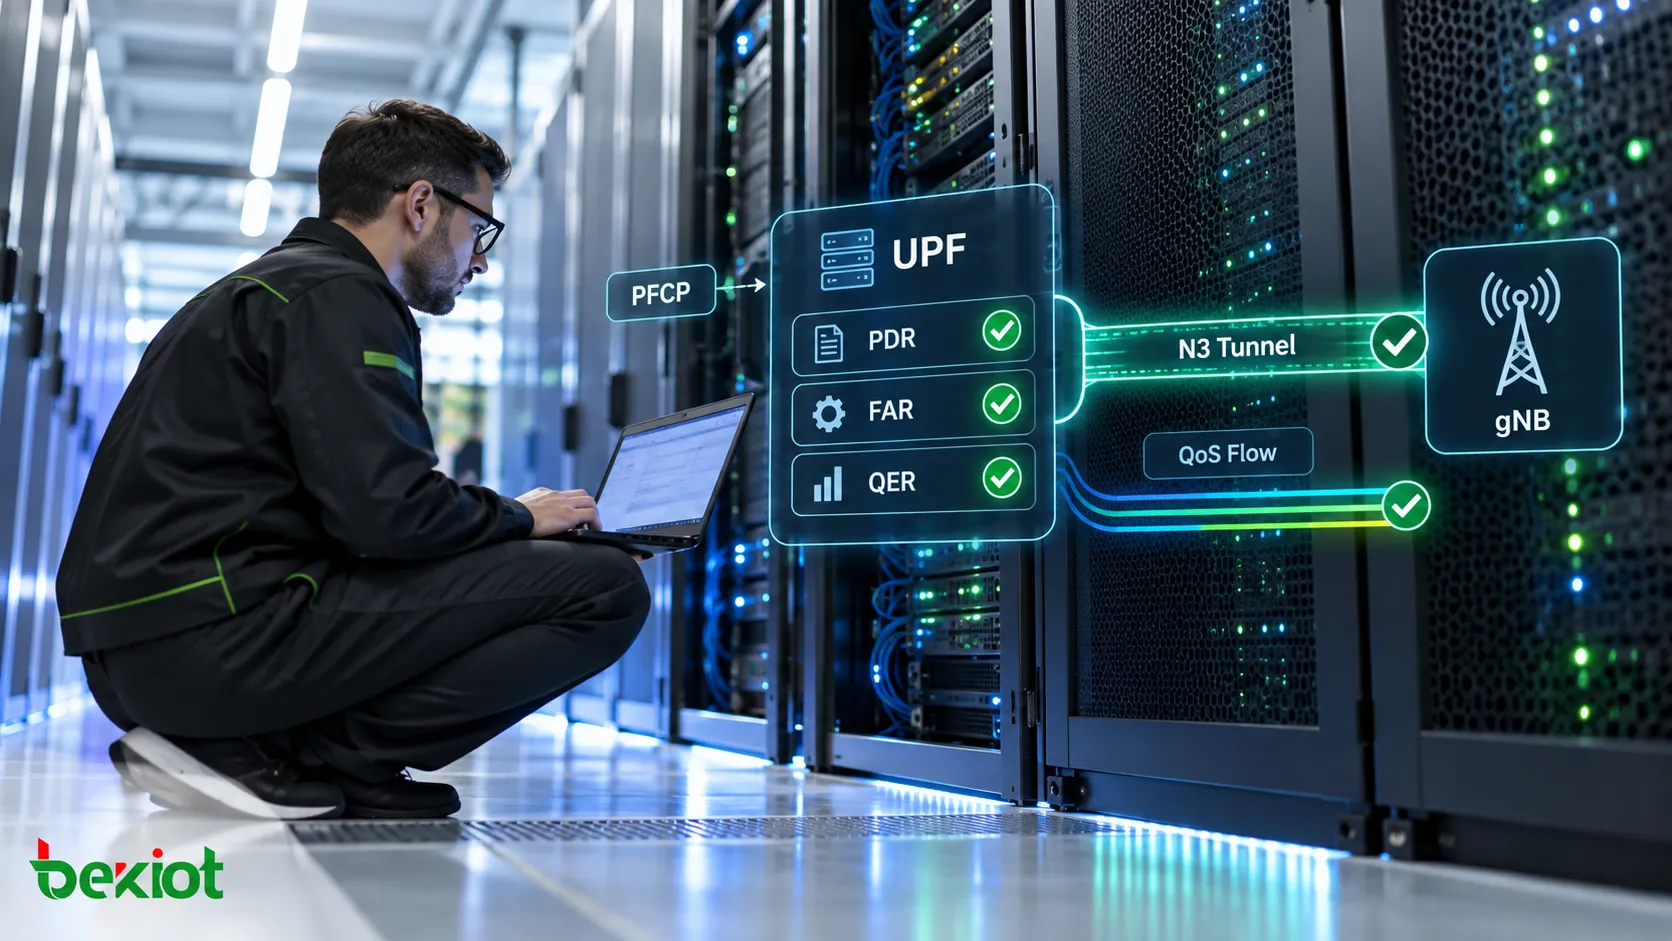
SMF는 DNN, 슬라이스, 토폴로지 및 UE 위치 등의 요소를 기준으로 적절한 UPF를 선택합니다. N4에서 PFCP를 사용하여 필요한 사용자 평면 세션을 설정하거나 수정합니다. 일반적인 새 세션에서는 PFCP Session Establishment Request로 초기 규칙을 설치합니다.
PDR은 세션이나 트래픽 흐름에 속하는 패킷을 식별하고 적용할 처리 규칙을 참조합니다.
FAR은 일치하는 패킷에 대한 전달, 폐기, 버퍼링 또는 지원되는 다른 처리를 지정합니다.
QER은 게이트 또는 속도 제어 등 해당 QoS를 집행합니다.
URR은 해당 사용량 측정 및 보고를 정의합니다.
이 규칙들은 함께 작동하며 모든 세션에 동일한 구성이 필요한 것은 아닙니다. 규칙 내용뿐 아니라 PDR 참조도 확인하십시오. 올바른 FAR이 잘못된 PDR에 연결되어 있어도 전달은 잘못됩니다.
UPF 응답은 F-SEID로 PFCP 세션을 식별하고, 해당되는 경우 할당한 사용자 평면 터널 정보를 반환합니다. PFCP F-SEID는 제어 평면 세션 상태를 식별하고 N3 F-TEID는 GTP-U 터널 종단점을 식별합니다. 둘은 서로 바꿔 사용할 수 없습니다. 터널 정보는 지원되는 절차에 따라 할당될 수 있으며 항상 하나의 고정 방식으로 생성되는 것은 아닙니다.
이 시점에는 UPF 측 N3 정보가 준비되어 있어도 gNB 측 하향 종단점은 아직 모를 수 있습니다. 따라서 최초 PFCP 교환이 성공했다고 전체 데이터 경로가 완성된 것은 아닙니다.
N1과 N2가 무선 자원과 N3 터널을 조정합니다
SMF는 Namf_Communication_N1N2MessageTransfer를 호출하여 서로 다른 두 페이로드를 제공합니다. N1 SM 정보는 PDU Session Establishment Accept를 UE로 전달하며, 해당되는 협상 매개변수와 승인된 QoS 규칙을 포함합니다. N2 SM 정보는 세션 및 QoS 흐름 정보와 UPF 측 상향 터널 종단점을 RAN에 제공합니다.
DNN, S-NSSAI 및 주소 정보를 확인할 때 메시지 계층을 구분하십시오. 전체 절차에 관련된 모든 매개변수가 내부 Accept의 정보 요소인 것은 아닙니다. IPv6 세션은 이후 IPv6 주소 구성이 추가로 필요할 수 있습니다.
AMF는 NGAP PDU Session Resource Setup Request를 전송합니다. gNB는 해당 무선 및 N3 자원을 할당하고 NAS Accept를 UE에 전달합니다. PDU Session Resource Setup Response는 수락되거나 실패한 자원과 gNB 측 하향 터널 정보를 보고합니다.
AMF는 Nsmf_PDUSession_UpdateSMContext로 N2 결과를 전달합니다. SMF는 필요에 따라 PFCP Session Modification을 사용해 gNB 종단점을 제공하고 하향 전달을 갱신합니다. IP 주소와 TEID를 모두 확인하십시오. 해당 방향에 사용하는 TEID는 수신 종단점이 할당합니다.
일반적인 사용자 경로는 UE → gNB → N3 GTP-U → UPF → N6 → 데이터 네트워크이며 하향은 반대 방향입니다. 여러 UPF와 구축별 라우팅으로 이 모델이 확장될 수 있습니다. NAS 수락, RAN 자원 설정 및 실제 종단 간 트래픽은 서로 다른 증거 확인 지점입니다.
처음 실패한 확인 지점을 조사합니다
등록을 확인하고 AMF에서 UE 요청을 캡처합니다. 세션 ID, Request Type, DNN, S-NSSAI, PDU Session Type 및 SSC Mode를 포함하여 외부 라우팅 매개변수와 내부 5GSM 요청을 비교합니다.
SMF 선택과 SM 컨텍스트 생성을 확인합니다. NAS와 서비스 기반 시그널링 사이에서 가입자 및 세션 식별자를 연결한 다음 거절 원인이나 서비스 오류를 조사합니다.
가입 인가, 적용 PCF 정책 및 필요한 외부 인증을 확인합니다. 서비스 거부와 전송 장애를 구분합니다.
PFCP 결과, PDR/FAR/QER/URR 관계 및 방향별 터널 종단점을 확인합니다. gNB 결과와 이후 N4 수정이 있다면 이를 확인합니다.
N3에서 상향 및 하향 GTP-U를 관찰한 뒤 N6 트래픽을 확인합니다. 필요에 따라 라우팅, 반환 경로, 주소 구성 및 DNS를 점검합니다. 터널이 작동해도 대상 애플리케이션에 도달할 수 있다는 증거는 아닙니다.
처음 실패한 지점을 사용해 NAS, 서비스 기반 시그널링, N4, RAN/N3 또는 데이터 네트워크로 장애 범위를 좁힙니다. 유효한 세션 Accept 이후 인증 확인을 반복하는 것은 추적이 등록이나 보안을 가리키는 경우가 아니면 대개 도움이 되지 않습니다.
자주 묻는 질문
등록하면 PDU 세션이 자동으로 설정되나요?
아니요. 두 절차는 별개입니다. UE는 세션 없이 등록 상태를 유지하다가 나중에 세션을 요청할 수 있습니다. 시점은 UE 동작, 구성된 서비스 및 네트워크 정책에 따라 달라집니다.
Accept가 인터넷 서비스의 작동을 입증하나요?
아니요. RAN 자원, N3 양방향, UPF 규칙 및 N6 도달 가능성을 확인하십시오. IP 세션에서는 주소 구성과 의도한 데이터 네트워크도 확인합니다. 모든 DNN이 공용 인터넷 액세스를 제공하는 것은 아닙니다.
설정 후에 N4 수정이 보이는 이유는 무엇인가요?
gNB 종단점은 RAN 자원 설정 후에야 사용 가능해질 수 있습니다. SMF는 하향 패킷이 이 종단점을 사용하도록 UPF를 갱신합니다. 모든 수정을 새 세션으로 해석하지 말고 실제로 변경된 규칙을 확인하십시오.
QFI와 QER은 같은 개념인가요?
아니요. QFI는 5GS의 QoS 흐름을 식별합니다. QER은 UPF에 있는 PFCP QoS 집행 규칙이며 해당 QFI를 포함할 수 있습니다. 식별자와 집행 규칙의 목적은 다릅니다.
관련 절차 및 표준
앞선 액세스 절차는 5G 초기 등록을 참조하십시오. 기존 세션 제거는 PDU 세션 해제를 참조하십시오. 세션 하나를 해제한다고 UE의 등록까지 해제해야 하는 것은 아닙니다.
기준 절차는 3GPP TS 23.502, 4.3.2.2.1절에 명시되어 있습니다. 메시지 내용과 NAS 전송은 3GPP TS 24.501에, PFCP 규칙과 터널 매개변수는 3GPP TS 29.244에 정의되어 있습니다.